Sovereign MCP Blueprints
Enterprise Model Context Protocol Server für regulierte europäische Märkte
Das Model Context Protocol (MCP) bindet KI-Modelle an interne Datenbanken und APIs an. In vielen Standard-Implementierungen geschieht dies jedoch im Klartext und ohne Schutzmechanismen. Sovereign MCP Blueprints bietet die erste produktionsreife Suite containerisierter Zero-Trust MCP-Server, die Datenschutz nach DSGVO Art. 25, den EU AI Act und DORA architektonisch erzwingt: quellseitige Presidio-Redaction, ephemere Leases aus HashiCorp Vault und kryptografisch verkettete Audit-Logs.
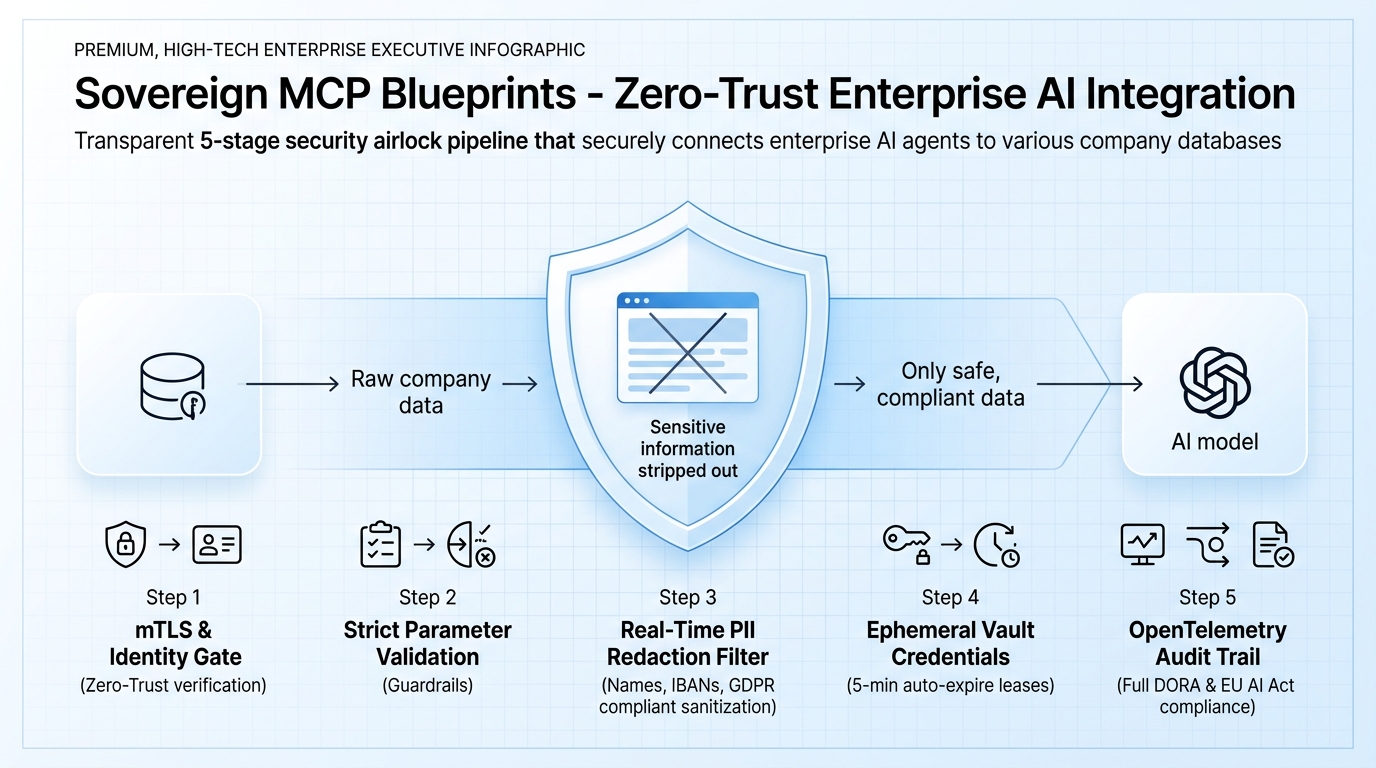
Die 5-Stufen-Sicherheitsschleuse für geschützte Daten
Wie Sovereign MCP Blueprints vertrauliche Unternehmensdatenbanken, Verträge und Patientenakten vor unkontrolliertem Datenabfluss schützt, bevor ein KI-Modell sie verarbeitet.
Kein Klartext-Datenabfluss
Sensible Daten (Klarnamen, IBANs, Steuer-IDs) werden durch eine quellseitige Filter-Engine im RAM anonymisiert. Das Sprachmodell erhält nur getypte Platzhalter.
Flüchtige Zugangsdaten (5-Min. Leases)
Vollständiger Verzicht auf statische Passwörter in Konfigurationsdateien. Datenbankzugriffe erfolgen über ephemere HashiCorp Vault Leases, die nach 5 Minuten automatisch verfallen.
Lückenlose Nachweispflicht (DORA & EU AI Act)
Jede Tool-Interaktion und jeder Datenabruf wird über standardisierte OpenTelemetry-Spans und manipulationssichere Hash-Ketten revisionssicher dokumentiert.
Die 5-Stufen Zero-Trust Sicherheitsarchitektur
Kryptografische Absicherung vor der Serialisierung des MCP-Payloads
Zero-Trust Identität (mTLS & SPIFFE)
Jeder MCP-Client und jedes Gateway weist sich über kryptografische mTLS-Zertifikate und SPIFFE-IDs aus. Keine implizite IP-basierte Freigabe.
Interaktiver PII-Bereinigungs-Simulator
Echtzeit-Gegenüberstellung: Rohdaten aus der Datenbank versus bereinigter MCP-Payload
{
  "account_id": "ACC-98421-DE",
  "client_name": "Dr. Johannes von Bernau",
  "company": "Bernau Asset Management GmbH",
  "iban": "DE89 3704 0044 0532 0130 00",
  "tax_id": "DE123456789",
  "current_balance": 1845000.50,
  "internal_notes": "Kunde erwägt Übernahme von CNC-Fertiger vor Q3."
}{
"account_id": "ACC-98421-DE",
"client_name": "<REDACTED_PERSON_1>",
"company": "<REDACTED_ORGANIZATION_1>",
"iban": "<REDACTED_IBAN_DE>",
"tax_id": "<REDACTED_TAX_ID>",
"current_balance_tier": "TIER_HIGH_VALUE_A",
"internal_notes": "Kunde erwägt Übernahme von <REDACTED_ORG_2> vor <REDACTED_DATE>."
}Das Blueprint-Portfolio für Enterprise-Sektoren
Containerisierte, einsatzbereite Vorlagen für spezifische Branchenanforderungen
confidential-sql-mcp
Sicherer Lesezugriff auf PostgreSQL- und Finanzdatenbanken. Maskiert Kontonummern, Gehälter und Kundennamen vollautomatisch vor der Übergabe an das KI-Modell.
confidential-ehr-mcp
Native Anbindung elektronischer Patientenakten (EHR/EPA) über den HL7 FHIR Standard. Vollständige De-Identifikation nach DSGVO Erwägungsgrund 26.
airgapped-gitlab-mcp
Vollständig vom Internet isolierter Server für lokale GitLab-Instanzen. Ermöglicht Code-Analyse und Pipeline-Steuerung ohne Cloud-Transfer.
compliance-policies
Deklarative Regelüberprüfung mit dem Open Policy Agent (OPA). Regeln werden in Rego formuliert und vor der Ausführung erzwungen.
Regulatorische Konformitätsmatrix
Rechtssicherheit für Vorstände, Compliance-Beauftragte und IKT-Auditoren
| Gesetz / Standard | Regulatorische Anforderung | Technische Umsetzung in Sovereign MCP |
|---|---|---|
| DSGVO Art. 25 | Data Protection by Design & Default | Zweistufige Presidio-Filterung greift zwingend vor der Serialisierung des MCP-Payloads. |
| DSGVO Art. 32 | Sicherheit der Verarbeitung & Vertraulichkeit | HashiCorp Vault Transit Encryption, ephemere Leases, kein Klartext auf Speichermedien. |
| DSGVO Art. 44–49 (Schrems II) | US CLOUD Act Immunität bei Drittlandtransfer | Vollständig air-gap fähig; sensible Rohdaten verbleiben im internen Rechenzentrum. |
| EU AI Act Art. 10 | Daten-Governance bei Hochrisiko-KI-Systemen | Quellseitige Vorfilterung verhindert In-Context-Leaking und unbeabsichtigtes Nachtraining. |
| EU AI Act Art. 12 | Automatische Aufzeichnung von Systemereignissen | OpenTelemetry Spans über jeden Tool-Aufruf mit lückenlosem Trace-Header. |
| DORA Art. 9 & NIS2 | IKT-Risikomanagement & Zugriffskontrolle | Kryptografische mTLS-Identität, strikte Pydantic-Typisierung und OPA-Guardrails. |
Kubernetes Helm-Charts & Confidential Computing
Betriebsbereite Cloud-Native Architektur für Enterprise-Cluster
Production Helm-Charts
Standardisierte Konfigurationen mit Pod Disruption Budgets, Resource Limits und automatischer Skalierung.
Confidential Computing Ready
Architektur vorbereitet für hardwareverschlüsselten Arbeitsspeicher. Selbst Host-Administratoren können Laufzeitdaten nicht einsehen.
Default Egress Deny
MCP-Pods dürfen ausschließlich mit der zugewiesenen Datenbank und dem Audit-Collector kommunizieren. Jeder externe Internetzugriff wird blockiert.
Souveräne MCP-Infrastruktur in Ihrem Unternehmen etablieren
Nutzen Sie geprüfte Blueprints für Ihre Datenbanken und Fachanwendungen oder vereinbaren Sie eine technische Implementierungsberatung.