Consequence-Aware Framework
Zukunftssimulation und recursive Sprachmodelle für risikokritische Enterprise-Entscheidungen
Herkömmliche KI-Systeme arbeiten reaktiv und bewerten ausschließlich den aktuellen Zeitpunkt (T=0). Das Consequence-Aware Framework führt System-2-Denken ein: Über eine isolierte Python-Ausführungsumgebung simuliert das System alternative Entscheidungsstränge in die Zukunft (T+1 und T+2), quantifiziert technische Schulden sowie regulatorische Risiken und ermittelt deterministisch den sichersten Gesamtweg.
Vom reaktiven Chatbot zur konsequenzbewussten Zukunftssimulation
Wie das Consequence-Aware Framework strategische Unternehmensentscheidungen vor der Ausführung über Zeithorizonte von 6 bis 24 Monaten simuliert und absichert.
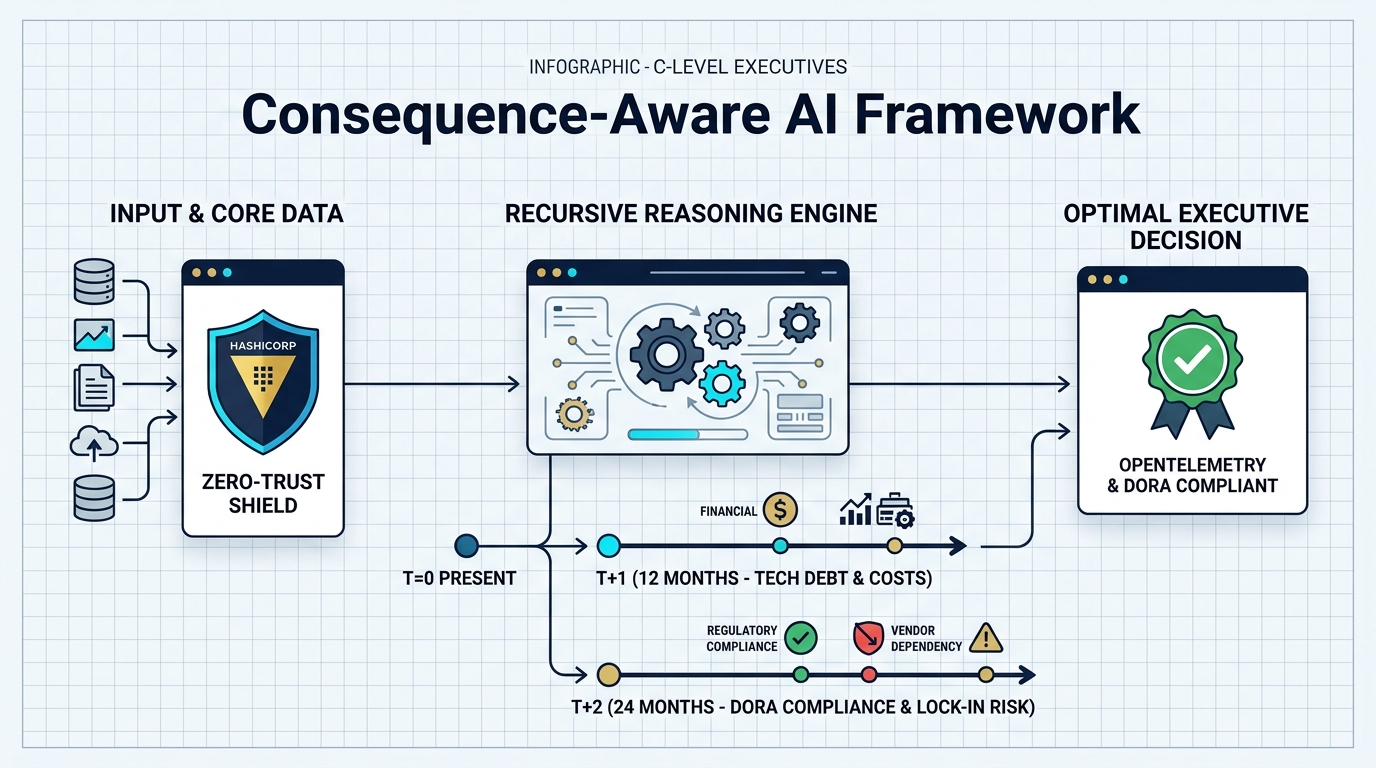
Echtzeit-Zeithorizonte (T+1 & T+2)
Statt nur den Moment (T=0) zu betrachten, werden Folgekosten, schleichende technische Schulden und Vendor-Lock-ins über 6 bis 24 Monate vorab berechnet.
Zero-Trust Datenschutz im RAM
Unternehmensgeheimnisse und PII verbleiben flüchtig im Arbeitsspeicher des HashiCorp Vault und werden nach der Inferenz rückstandslos vernichtet.
Rechtssicherheit (DORA & EU AI Act)
Lückenlose OpenTelemetry Traces auf Port 4317/4318 garantieren beweisbare Audit-Trails für Vorstände, Wirtschaftsprüfer und Regulierungsbehörden.
Der vierstufige Denkzyklus der Consequence Engine
Deterministische LangGraph-Zustandsmaschine ohne Spekulationsspielraum
Semantische Abfrage-Konstruktion
Anstatt die Eingabe ungeprüft an ein Modell zu senden, analysiert die Engine Systemarchitektur, Randbedingungen und formulierte Zielkonflikte in einem dreistufigen Untersuchungsplan.
Temporale Zukunftssimulation im Vergleich
Gegenüberstellung zweier Handlungsoptionen über Zeitachsen T=0, T+1 und T+2
Niedrige Initialkosten
Schnelle Bereitstellung auf Managed Services eines US-Cloudanbieters.
Schnittstellen-Drift & Teuerung
Proprietäre API-Abhängigkeiten steigen; Kosten explodieren bei Skalierung um 40 %.
DORA-Konflikt & US CLOUD Act
Aufsichtsbehörde beanstandet fehlende Ausstiegsstrategie; Refactoring-Aufwand übersteigt Ersparnis.
Enterprise Zero-Trust & DORA-Konformität
Architektonische Schutzmechanismen für hochregulierte Umgebungen
Zero-Trust Schlüssel-Tresor (Key Vault)
Keine API-Schlüssel in Konfigurationsdateien oder Umgebungsvariablen. Tokens werden flüchtig im RAM verwaltet und nach der Inferenz sofort vernichtet.
Schreibgeschützte Daten-Sandbox
Unternehmensdaten und Quellcodes werden ausschließlich schreibgeschützt (:ro) in die Sandbox eingehängt. Ein Datenabfluss oder eine Manipulation ist physisch unmöglich.
OpenTelemetry Audit-Spur
Jeder Denk- und Simulationsschritt wird über standardisierte OTel-Traces lückenlos protokolliert und an zentrale SIEM-Systeme übermittelt.
Praxisnahe Enterprise-Einsatzfelder
Entscheidungssicherheit in Vorständen, Risikokontrolle und IT-Architektur
Cloud-Migration vs. Sovereign On-Prem
Vorstand muss zwischen Public Hyperscaler und privater Cloud-Infrastruktur abwägen.
Zitiert allgemeine Vor- und Nachteile aus Standard-Lehrbüchern ohne Zeithorizont.
Simuliert für beide Optionen die Kaskadeneffekte über 24 Monate inklusive Lizenzpreiserhöhungen und US CLOUD Act Risiken.
DORA & NIS2 Drittparteien-Audit
Bankinstitut muss Ausfallsicherheit und Abhängigkeiten eines kritischen Dienstleisters belegen.
Prüft nur isolierte Textstellen im SLA ohne systemische Kaskadenprüfung.
Sub-Agenten simulieren den Ausfall des Primärrechenzentrums und decken verdeckte gemeinsame Abhängigkeiten sekundärer Systeme auf.
Due Diligence & Technical Debt Audit
Private-Equity-Investor prüft Software-Unternehmen auf versteckte architektonische Schulden.
Fasst Code-Statistiken oberflächlich zusammen.
Analysiert Repositories verlustfrei, deckt veraltete Frameworks auf und simuliert den Refactoring-Aufwand für die nächsten 18 Monate.
Entscheidungsmatrix: Standard-KI vs. Consequence-Aware
| Dimension | Standard GenAI / RAG | Agentic Chatbots | Consequence-Aware Framework |
|---|---|---|---|
| Denkmodell | Reaktiv (System 1) | Iterativ, aber kurzsichtig | Vorausschauend (System 2 Reasoning) |
| Zeithorizont | T=0 (Nur Gegenwart) | T=0 (Nur Gegenwart) | T+1 & T+2 (Temporale Simulation) |
| Datenverarbeitung | Verlustbehaftetes Chunking | Starre Prompt-Ketten | Rekursives Python Sandboxing (RLM) |
| Geheimnisschutz | Statisch in .env / Cloud | Meist ungeschützt | Zero-Trust HashiCorp Vault im RAM |
| Auditsicherheit | Keine Nachvollziehbarkeit | Unvollständige Konsolen-Logs | OpenTelemetry Traces nach DORA Art. 12 |
| Betriebsmodell | Ausschließlich Cloud | Oft US-Inferenz | 100 % lokal & containerisiert betreibbar |
Konsequenzbewusste Entscheidungen in Ihrem Unternehmen verankern
Starten Sie die containerisierte Suite in Ihrer eigenen Umgebung oder vereinbaren Sie eine technische Architekturprüfung.